出典関連ニュース
基隆地検が統一地方選への介入リスクを警告 検察や関係機関がAIディープフェイクへの対処を協議
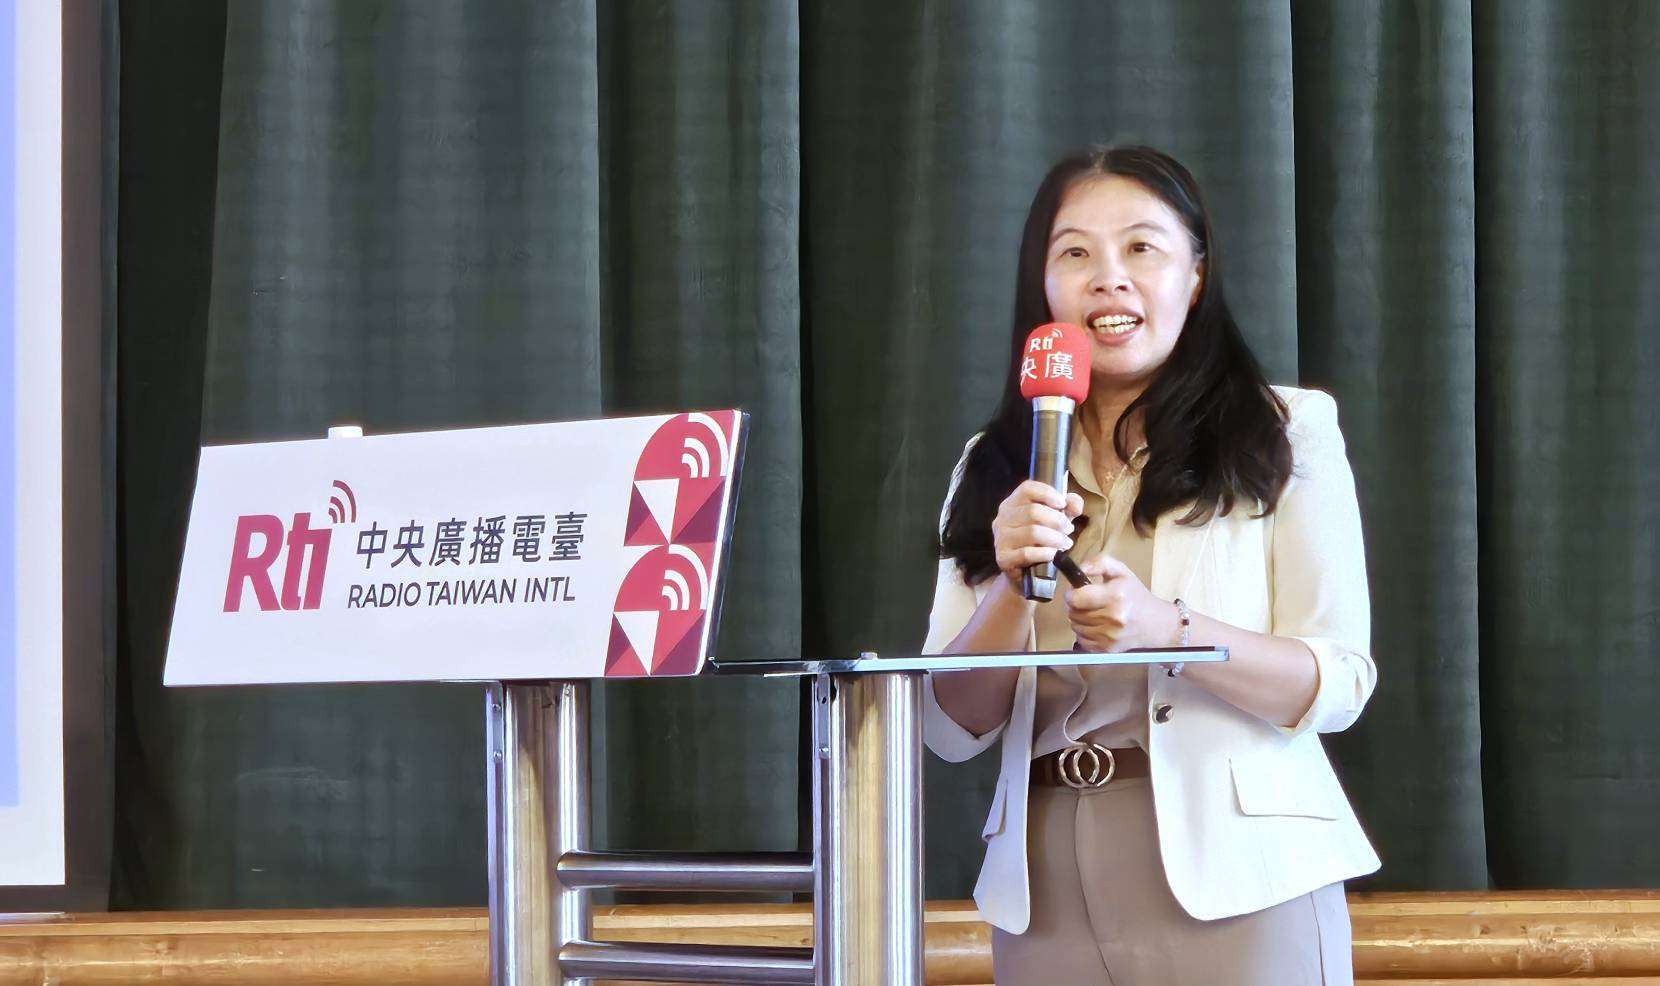
基隆地方検察署(地検)の陳佳秀・検事正は28日、台湾国際放送の運営母体である中央放送局(Rti)のRtiアカデミーが開催した「民主防衛最前線—Rti強靭性12講」に出席し、司法の視点から国家安全保障上の脅威と強靭性戦略について語りました。陳・検事正は、台湾が直面する国家安全保障上の脅威はこれまでのスパイ活動による機密窃盗にとどまらず、サイバー攻撃、ネット上の偽情報の拡散、外部勢力の浸透、および内部脅威によるリスクが含まれると指摘。11月28日に行われる統一地方選が近づく中、検察当局は選挙委員会などの関係機関とディープフェイク情報の調査・対処プロセスの協議を進めており、機関を超えた連携を通じて偽情報による選挙への影響を抑えたい考えです。
陳・検事正は、台湾がスパイ活動、サイバー攻撃、偽情報、外部勢力の浸透、および内部脅威という5大国家安全保障の課題に直面していると指摘し、国民に対して警戒意識と危機感を持つよう呼びかけました。
スパイ活動と機密窃盗に関して陳・検事正は、2011年に発覚した元陸軍少將、羅賢哲氏の中国のスパイ事件や近年の事例を挙げ、中国などの対外情報組織による勧誘対象が上級将校にとどまらず、低金利ローンなどを餌に一般の兵士にも及んでいると説明。その目的は必ずしも高度な機密取得だけではなく、軍の士気や国家への忠誠心を揺るがすことにもあると述べました。また、ハイテク産業も機密漏洩のリスクに晒されており、半導体受託生産世界最大手の台湾積体電路製造(TSMC)関連の機密漏洩事件が示すように、人脈、引き抜き、不当な情報取得などを通じて半導体の核心技術が狙われていると語りました。
さらに陳・検事正は、AI(人工知能)技術の進化に伴い、偽情報が日常の一部となっており、詐欺だけでなく選挙や国際的な駆け引きにも悪用されていると説明。スウェーデンのヨーテボリ大学が2023年に発表したレポートを引き合いに出し、台湾が10年連続で最も激しい偽情報攻撃を受けた国と認定されたことに触れつつ、民主主義の成熟度が高い国ほど偽情報の拡散が抑制される傾向があることから、メディア・リテラシーの向上とシチズンシップ教育が台湾にとって継続的な課題であると強調しました。
外部勢力の浸透について陳・検事正は、サイバー攻撃、偽情報、外部勢力の浸透は相互に関連していると指摘。国家安全局の分析によりますと、中国共産黨の国家安全および統一戦線部門は現役、退役軍人、政府機関、中国に友好的な組織をターゲットにし、闇金融、民間団体、暴力団などを通じて機密を窃盗し内通者を確保、さらには選挙介入を図っていると述べました。国家安全局のデータでは、2021年から2024年にかけて台湾では外部勢力の浸透による起訴案件が約5倍に増加した一方、軍内部の中国スパイ事件の情報源の多くは同僚による異常の察知であったことから、内部警戒と通報メカニズムの重要性が示されていると語りました。
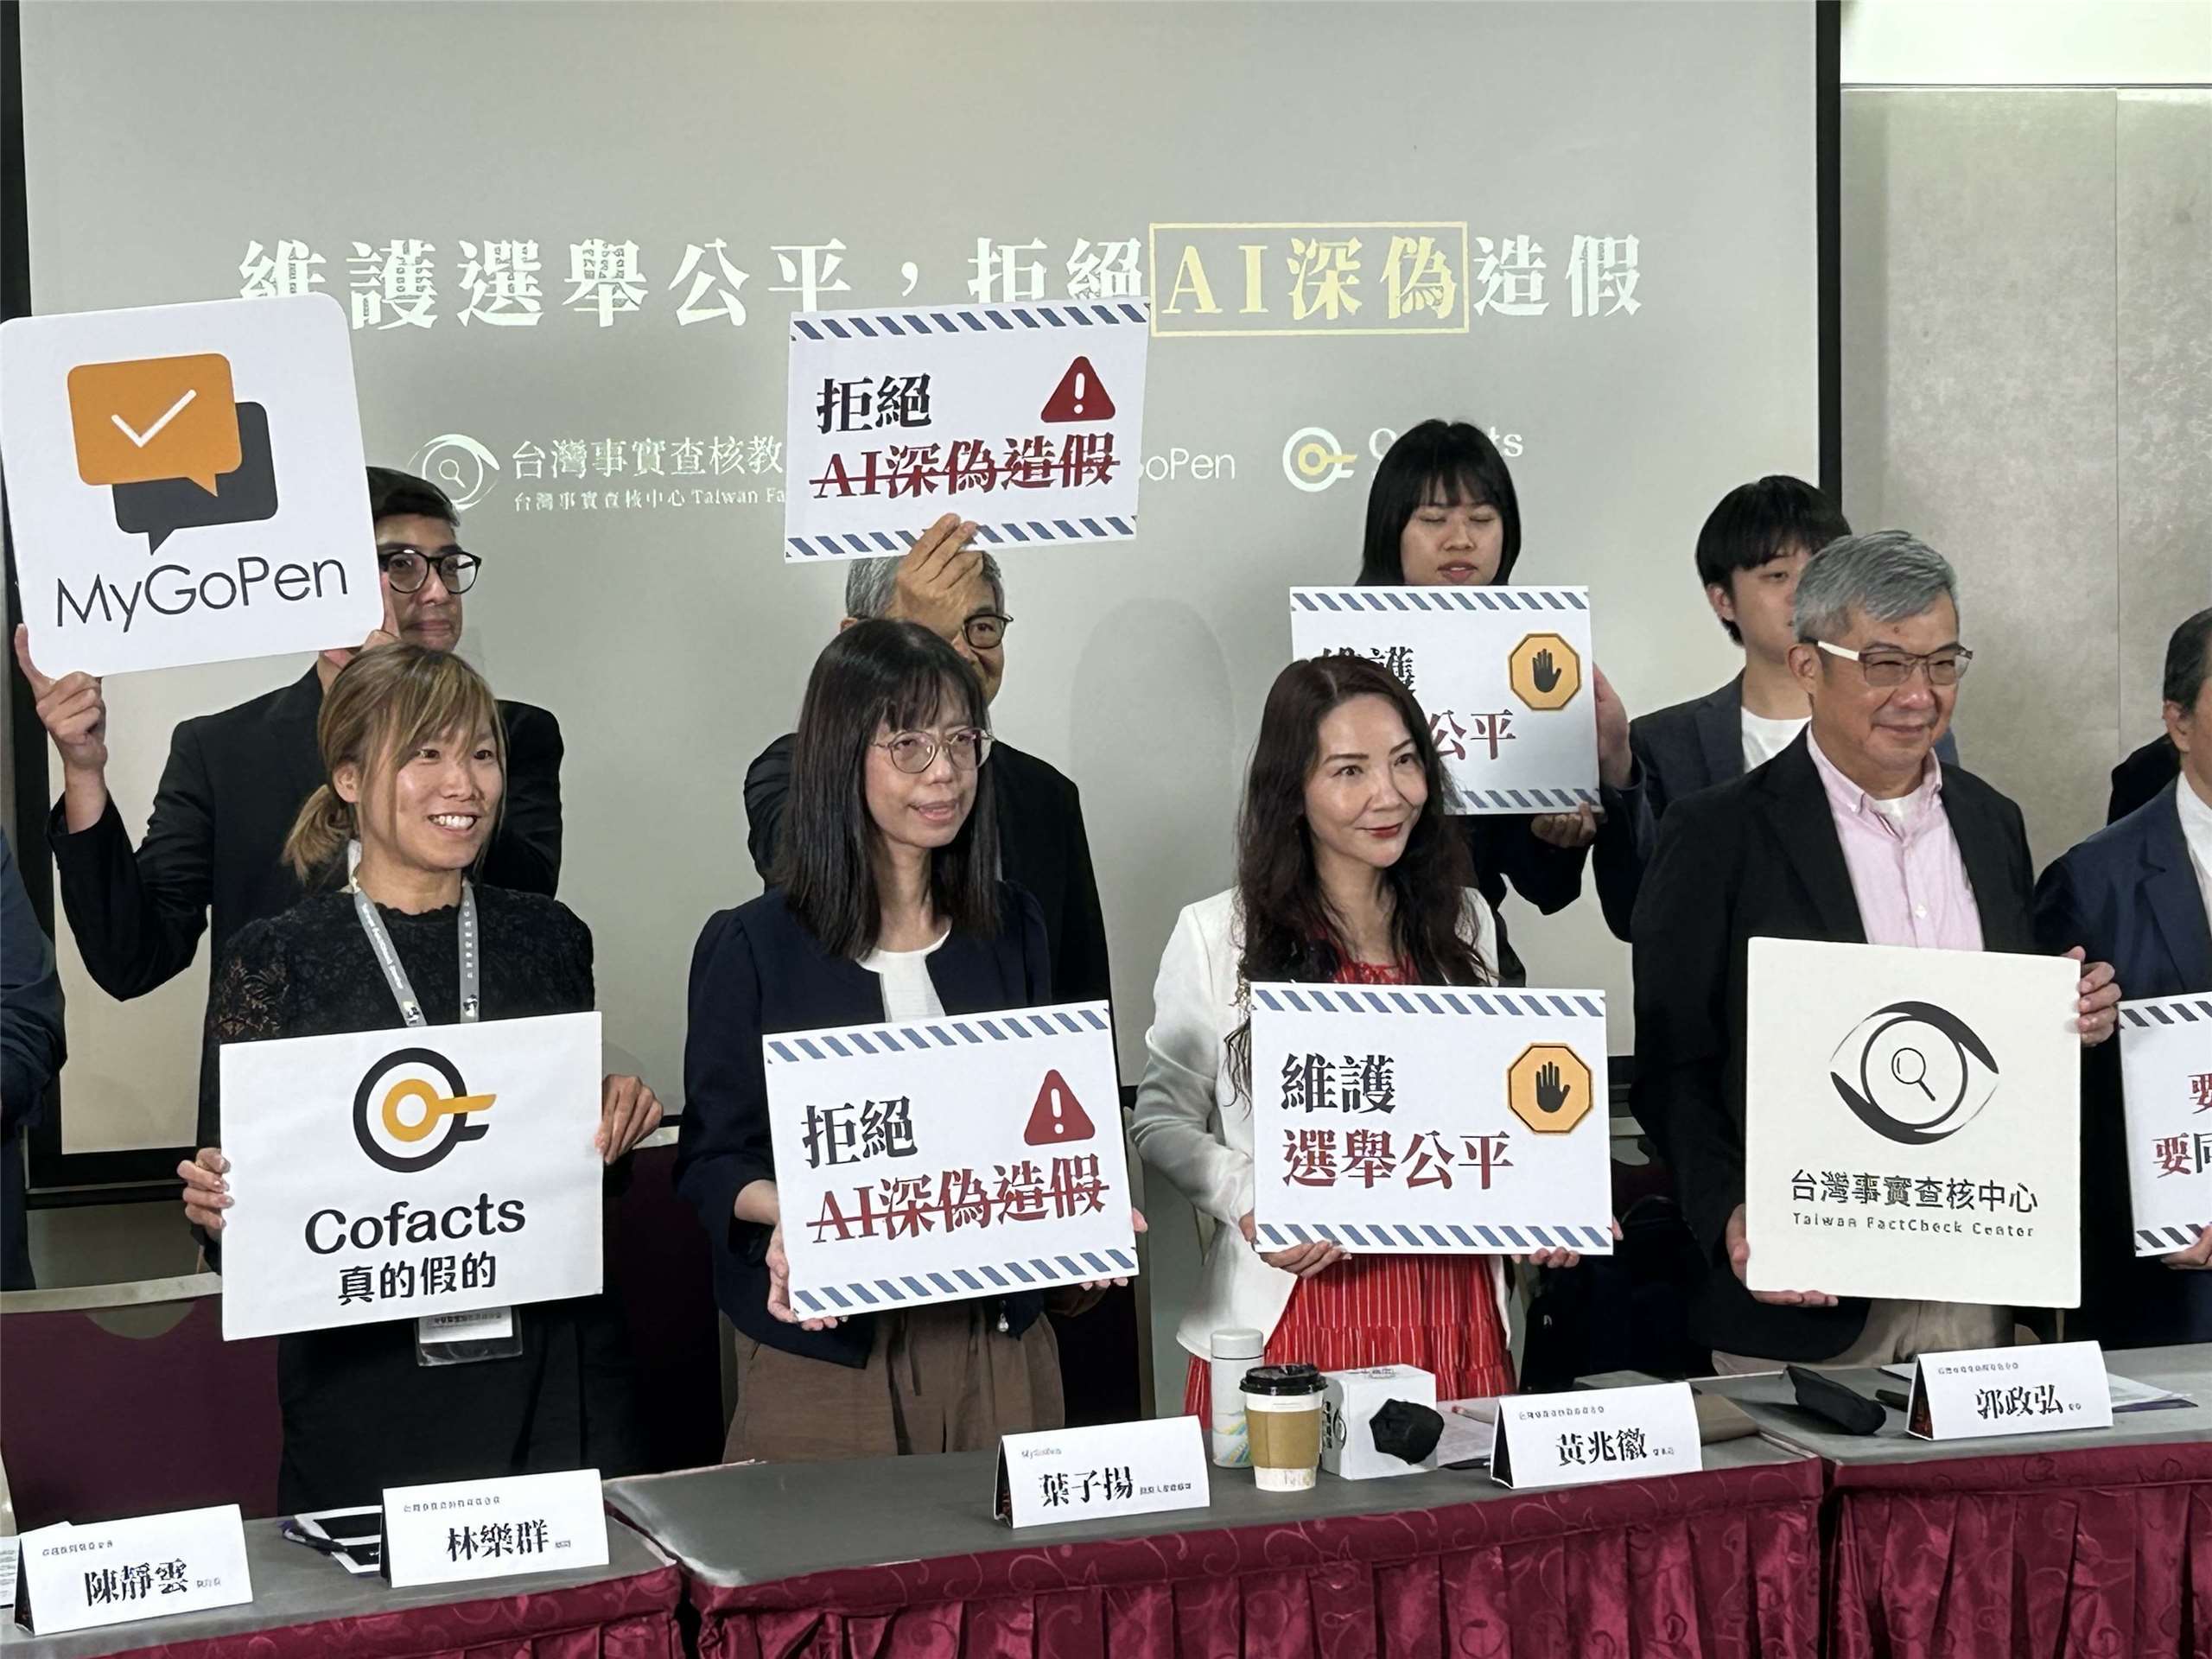
陳・検事正は、選挙のたびに外部勢力の浸透問題が注目されるが、特にAIディープフェイク技術の成熟により、より精巧な画像や動画で偽情報が拡散され、識別が難しくなっていると指摘。11月末の統一地方選が偽情報によって妨害されるのを防ぐため、徐錫祥・検察総長代理が今年6月、各検察機關、各地の選挙委員会、数位発展部(デジタル発展省)、警政署(警察庁に相当)などを集めて対応策を協議したとし、「ディープフェイク情報の調査、削除要求、解析、および事実関係の釈明といった一連の処理プロセスを共同で協議してきた。今回の選挙で仮にそのような事態が発生したとしても、関係機関の連携によって偽情報による危害を最小限に抑えられるよう目指している」と述べました。
偽情報に加え、サイバー攻撃も国家安全防衛の重要な課題であると指摘。国家安全局の分析によりますと、台湾の重要インフラは昨年、1日平均のべ約263万回のサイバー攻撃を受けており、特にエネルギー、緊急救援、病院などの分野で顕著であったと紹介しました。ハッカーはハードウエアとソフトウェアの脆弱性、DDoS(分散型サービス拒否)攻撃、ソーシャル・エンジニアリング、サプライチェーンなどを利用して攻撃を仕掛け、政治的また軍事的な圧力と組み合わせているとし、特に政府要人の重要な発言、重大な式典、外国訪問などのタイミングで攻撃が頻繁になると説明しました。
陳・検事正は、「資安即國安(サイバーセキュリティ、すなわち国家安全)」であり、多様化する安全保障上の脅威に対しては事後の摘発だけでなく日常的な警戒と予防メカニズムの構築が不可欠であると強調。市民に対しては不審な情報を受信した際「立ち止まり、確認し、確かめる」ことを推奨し、政府機関や企業に対してはセキュリティ関連のハードウェア・ソフトウェアの整備強化をはじめ、アクセス権限の細分化や『最小権限の原則』の徹底、定期的な身元・セキュリティ調査の実施を提言。ソーシャル・エンジニアリング対策や脅威インフォメーションを活用した訓練などを通じて対応力を高めることも重要であり、これらはいずれも国家安全保障と民主主義制度を守るための不可欠な取り組みだと締めくくりました。
(編集:呂学臨/王淑卿/本村大資)